Phishing je kybernetický podvod, pri ktorom útočník predstiera dôveryhodnú identitu a láka od obete heslá, platobné údaje alebo prístupy. Názov vychádza z anglického fishing, teda rybárčenie: návnadou je správa a úlovkom sú údaje. Útok môže vyzerať ako e-mail od banky, SMS od kuriéra, falošná prihlasovacia stránka alebo telefonát, ktorý tlačí na rýchle rozhodnutie. Pre značky je phishing problém aj vtedy, keď útočník zneužije ich logo, tón komunikácie alebo podobnú doménu.
Ako rozpoznať phishing mail, SMS a falošný web
Najrýchlejšia kontrola začína pri odosielateľovi a odkaze. Phishingový mail môže mať logo banky, podpis pracovníka aj grafiku podobnú originálu, no URL adresa býva iná. Stačí preklep v doméne, zvláštna koncovka alebo odkaz skrytý za tlačidlom s textom „prihlásiť sa“.
Gramatické chyby už nestačia ako jediný varovný signál. Útočníci používajú preklady, generované texty a ukradnuté šablóny skutočných e-mailov. Oveľa viac prezradí naliehavosť, požiadavka na heslo, nečakaná príloha alebo výzva na platbu mimo bežného postupu.
Zámok v prehliadači nie je dôkaz, že stránka patrí banke alebo e-shopu. HTTP / HTTPS hovorí o šifrovanom spojení, nie o pravosti značky. Falošná stránka môže mať platný certifikát a stále slúžiť na zber hesiel.
Signál | Ako vyzerá | Čo skontrolovať |
|---|---|---|
Nátlak | Účet bude zablokovaný, zásielka sa vráti, platba zlyhala | Prihláste sa ručne cez oficiálnu stránku, nie cez odkaz |
Podozrivá doména | Názov pripomína známu značku, no má preklep alebo cudziu koncovku | Porovnajte doménu s tým, čo firma uvádza na webe |
Žiadosť o údaje | Správa pýta heslo, PIN, kód z aplikácie alebo údaje z karty | Citlivé údaje neposielajte e-mailom ani cez formulár z odkazu |
Nečakaná príloha | Faktúra, potvrdenie, výzva alebo archív od neznámeho odosielateľa | Overte odosielateľa iným kanálom |
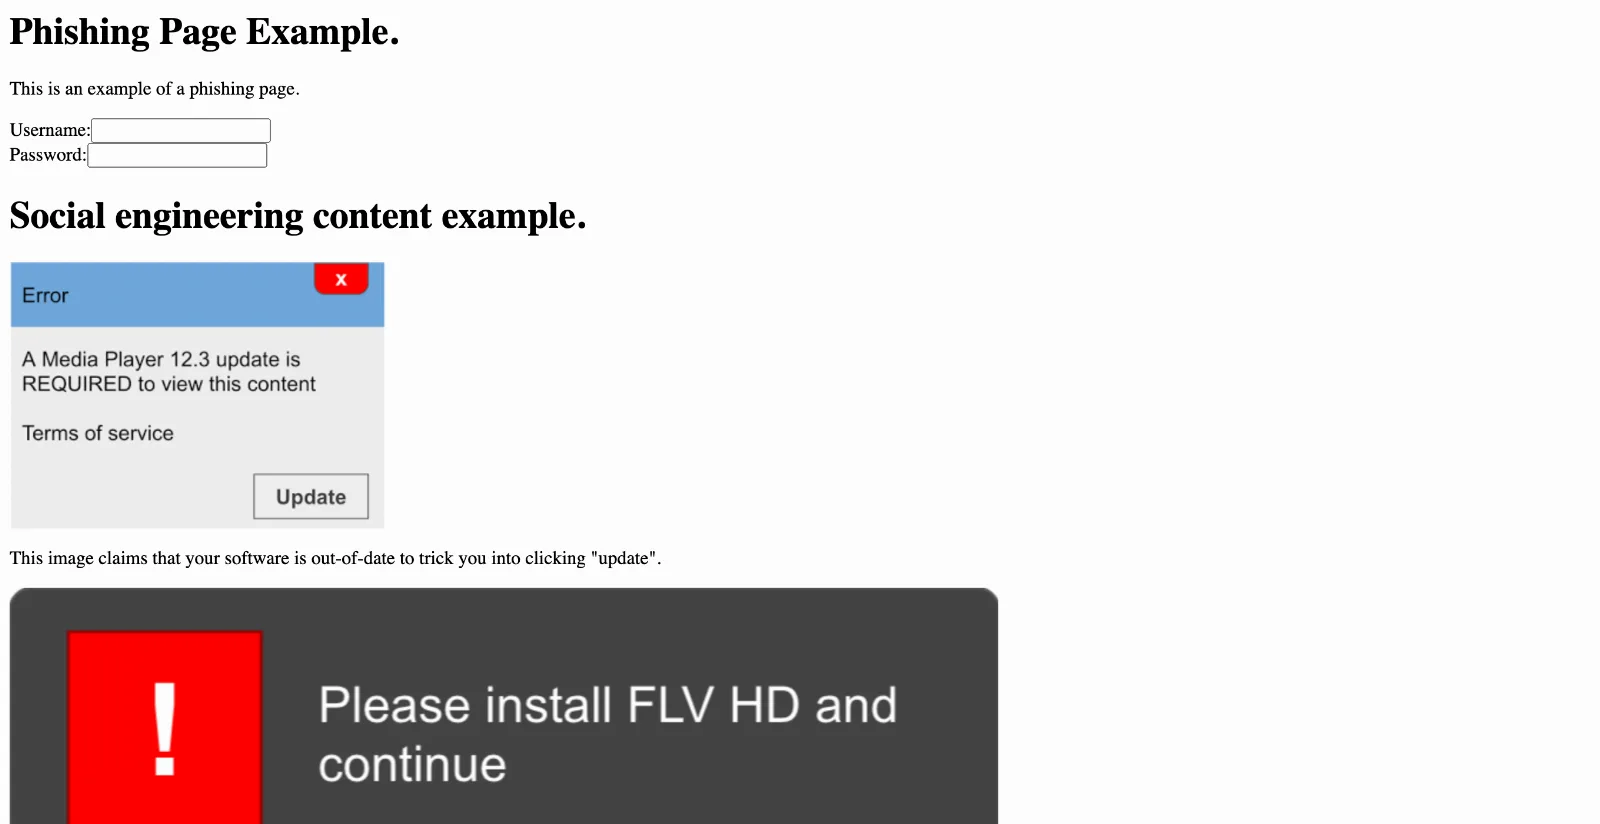
Testovacia phishingová stránka od Googlu. Falošné pole na prihlásenie a výzva na aktualizáciu prehrávača sú typické znaky útoku.
Phishing príklad a phishing test
Typický phishing príklad môže znieť jednoducho: „Platba za doručenie neprešla. Aktualizujte kartu tu.“ Odkaz vedie na stránku, ktorá kopíruje kuriérsku službu. Používateľ zadá meno, kartu alebo prihlasovacie údaje a útočník ich použije inde. Podobne fungujú falošné upozornenia na zablokovaný účet, nevyzdvihnutý balík, pokutu alebo problém s firemným heslom.
Phishing test je riadená simulácia, ktorú firma používa pri školení. Zamestnanec dostane neškodnú skúšobnú správu a učí sa rozoznať rizikové prvky. Test nemá zbierať skutočné heslá ani zahanbovať ľudí. Má ukázať, kde chýba jasný postup: ako nahlásiť podozrivý e-mail, koho kontaktovať a čo nerobiť pri nátlaku.
Pri marketingovej komunikácii pomáha rovnaká disciplína. Ak značka posiela newslettery, SMS kampane alebo transakčné e-maily, mala by používať stále odosielateľské adresy, zrozumiteľné predmety a odkazy na vlastnej doméne. Zákazník potom ľahšie spozná rozdiel medzi oficiálnou správou a napodobeninou. Téma patrí aj do širšej bezpečnosti na internete, nie iba do IT oddelenia.
Phishing na Slovensku a čísla zo sveta
Na Slovensku sa phishing často viaže na situácie, ktoré ľudia riešia bežne: internet banking, doručovanie balíkov, platby kartou, online bazáre, sociálne siete a účty v e-shopoch. Útočník nepotrebuje technicky zložitý trik, ak obeť presvedčí, že reaguje na známu značku alebo úradnú výzvu.
Podľa APWG, Phishing Activity Trends Report - 1Q 2026 bolo v prvom kvartáli 2026 zaznamenaných 971 181 phishingových útokov, oproti 853 244 vo štvrtom kvartáli 2025. APWG uvádza rast 13,8 % na začiatku 2026. Phishing teda nerastie iba pocitovo, vidno ho aj v medzinárodných meraniach.
Microsoft v správe Digital Defense Report 2025 uvádza, že AI-automatizované phishingové e-maily dosiahli 54 % mieru prekliku oproti 12 % pri bežných pokusoch. Ide o 4,5-násobný nárast miery prekliku. Lepší jazyk, presnejší kontext a personalizácia robia podvod dôveryhodnejším.
IBM v Cost of a Data Breach Report 2025 označuje phishing za najčastejší vektor úniku dát s podielom 16 %. Proofpoint v Human Factor: Phishing Report Vol. 2 identifikoval 4,2 milióna hrozieb cez QR kódy v prvej polovici 2025. Útoky sa presúvajú tam, kde ľudia konajú rýchlo a kontrolujú menej detailov.
Ako sa chrániť pred phishingom vo firme
Ochrana pred phishingom stojí na kombinácii návykov, nastavení a jasnej komunikácie. Samotné školenie nestačí, ak zamestnanec nevie, kam podozrivú správu poslať. Technické filtre nepomôžu pri každom útoku, najmä keď správa príde z kompromitovaného účtu skutočného partnera.
- Otvárajte banky, firemné systémy a e-shopy cez uloženú záložku alebo ručne zadanú adresu.
- Zapnite dvojfaktorové overenie pri e-maile, administrácii webu, sociálnych sieťach a platobných nástrojoch.
- Používajte správcu hesiel. Na falošnej doméne často nevyplní uložené prihlasovacie údaje.
- Žiadosti o platbu, zmenu účtu alebo reset prístupu overujte iným kanálom, napríklad telefonátom na známe číslo.
- Vo firme nastavte SPF, DKIM a DMARC pre odosielanie e-mailov z vlastnej domény.
- Pripravte jednoduchý postup nahlásenia: kam poslať podozrivý e-mail, čo priložiť a kedy volať IT.
- V zákazníckej komunikácii opakujte, že nikdy nepýtate heslo, PIN ani kódy z aplikácie.
Marketingový tím má pri phishingu praktickú úlohu. Mal by vedieť, z akých domén značka komunikuje, ako vyzerajú transakčné e-maily a kde zákazník nájde oficiálne kontakty. Keď sa objaví falošná kampaň, nestačí ju riešiť potichu. Krátke upozornenie na webe, v aplikácii alebo na sociálnych sieťach pomôže znížiť škody.
Spear phishing a ďalšie podoby phishingu
Spear phishing je cielený phishing na konkrétneho človeka alebo úzky okruh ľudí. Útočník si pred útokom pozrie pracovnú pozíciu, kolegov, verejné príspevky, fakturačné kontakty alebo používané nástroje. Správa potom nepôsobí hromadne. Môže vyzerať ako pokyn od nadriadeného, reakcia dodávateľa alebo pozvánka do zdieľaného dokumentu.
Phishing má viac podôb a názvy sa často miešajú. Pri obrane pomáha poznať rozdiely, lebo každý typ využíva iný kanál.
Typ | Kanál | Typická návnada |
|---|---|---|
Phishing mail | Falošné prihlásenie, faktúra, bezpečnostné upozornenie | |
Smishing | SMS alebo chatová správa | Kuriér, banka, pokuta, doplatok |
Vishing | Telefonát | Falošný pracovník banky, technická podpora, polícia |
Pharming | Presmerovanie na web | Používateľ zadá správnu adresu, no skončí na falošnej stránke |
QR phishing | QR kód | Platba, menu v prevádzke, parkovanie, doručenie |
Pri spear phishingu býva najnebezpečnejší detail. Útočník pozná meno účtovníka, názov projektu alebo interný slovník firmy. Preto sa neoplatí spoliehať na pocit, že správa vyzerá normálne. Pri nečakanej žiadosti o peniaze, prístupy alebo citlivé dáta má nasledovať overenie mimo pôvodnej konverzácie.
Časté otázky
Čo znamená phishing po slovensky a ako sa vyslovuje?
Phishing sa po slovensky najčastejšie prekladá ako internetové rybárčenie alebo podvodné získavanie údajov. Vyslovuje sa približne fišing. V odbornom texte sa používa pôvodný anglický výraz, pretože zahŕňa e-mailové, SMS, webové aj telefonické formy útoku.
Je HTTPS zárukou, že nejde o phishing?
Nie. HTTPS znamená šifrované spojenie medzi prehliadačom a webom, nie overenie značky. Útočník môže mať certifikát na falošnej doméne. Kontrolujte názov domény, kontext správy a spôsob, akým ste sa na stránku dostali.
Čo robiť, keď som klikol na phishingový odkaz?
Ak ste iba klikli, stránku zatvorte a nič nevypĺňajte. Ak ste zadali heslo, okamžite ho zmeňte a odhláste cudzie relácie. Pri zadaní údajov z karty kontaktujte banku. Vo firme udalosť nahláste IT alebo bezpečnostnému kontaktu.
← Späť na marketingový slovník